Journée scientifique 2026
24 Jun 2026
evenement,
recherche,
cybersécurité
maritime,
Bretagne
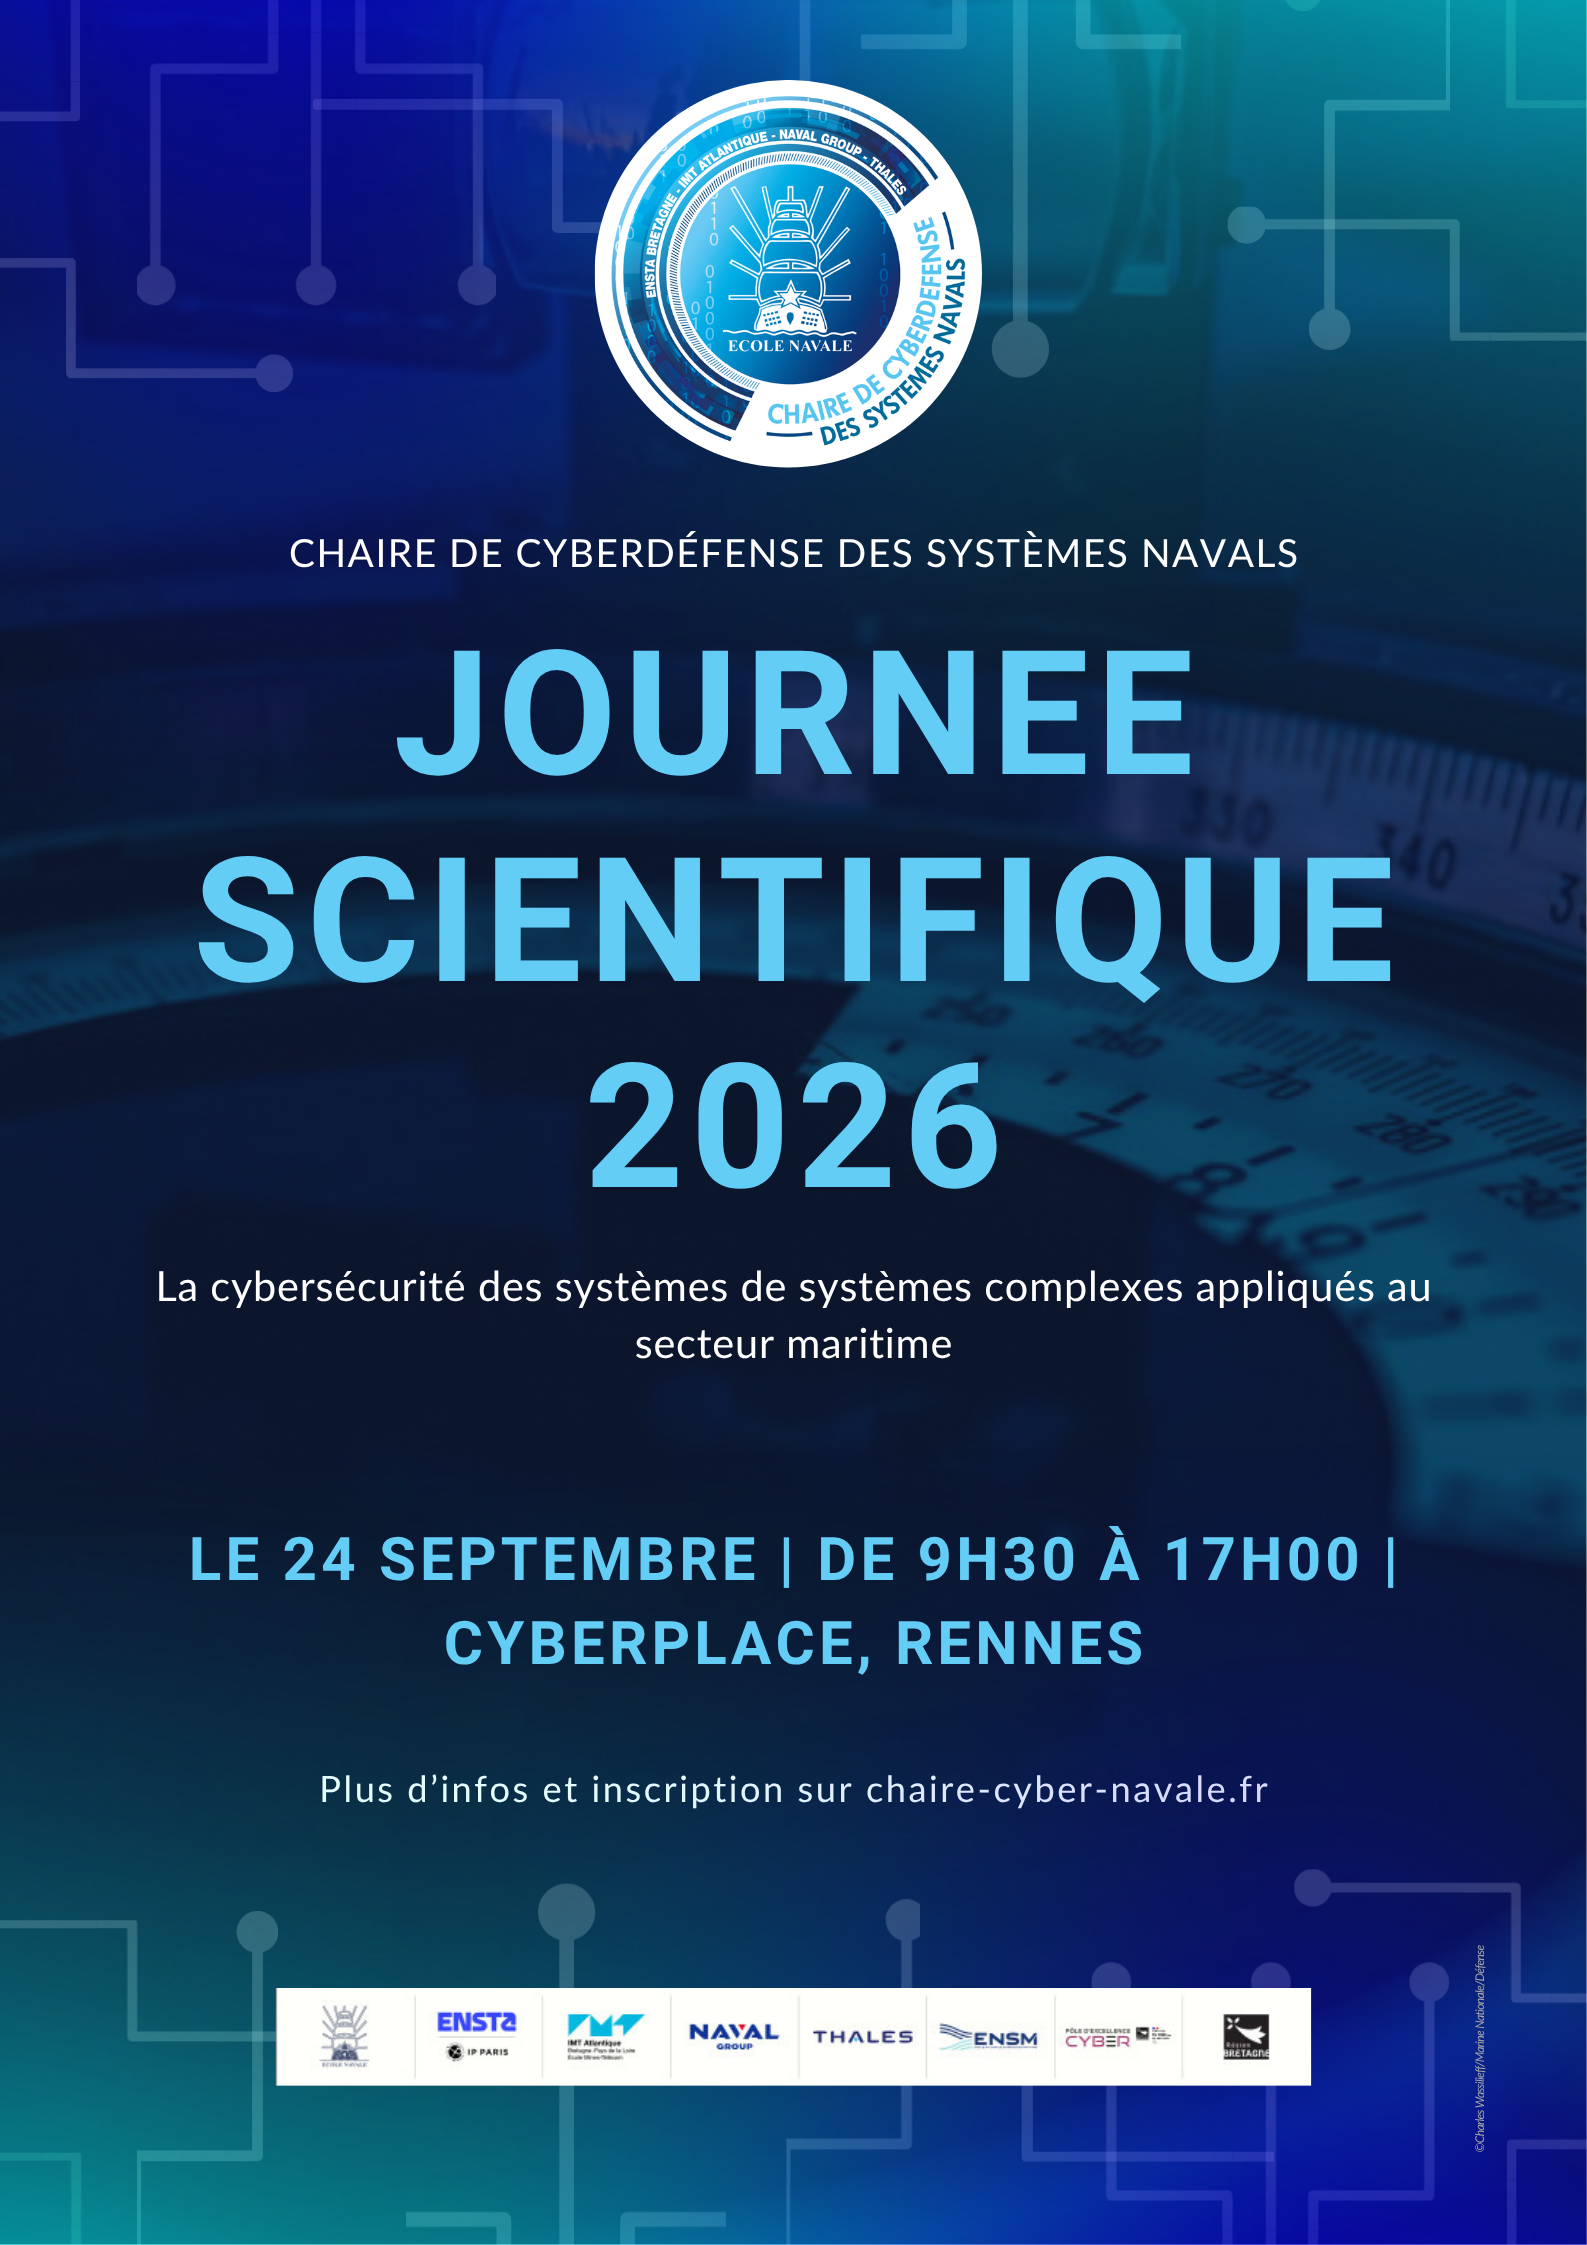
Après douze ans de recherche en cybersécurité dédiés au monde maritime, la chaire de cyberdéfense des systèmes navals organise une journée scientifique, le jeudi 24 septembre 2026 à Rennes.
L’objectif de cet événement est de dresser le bilan scientifique de la chaire en présence de nombreux de ses docteurs, chercheurs et partenaires industriels.
Les recherches de la chaire abordent les multiples facettes de la sécurisation des environnements maritimes modernes. Ces systèmes, qualifiés de systèmes de systèmes complexes, sont caractérisés par de longs cycles de vie, une convergence croissante entre les technologies de l’information (IT) et les technologies opérationnelles (OT), et une forte interaction humaine. La chaire adopte une approche globale de la cybersécurité, articulée autour de quatre axes complémentaires : la modélisation des systèmes et des risques, la détection d’anomalies, la sécurité cryptographique et logicielle, et le facteur humain.
Programme
-
9:30 : Introduction
-
10:00 : De la qualité des données à une recherche multidisciplinaire: un parcours entre cybersécurité et données maritimes, par Pedro Merino Laso
Cette présentation retrace les travaux de Pedro Merino Laso au sein de la Chaire Cyber Navale, consacrés à la détection d’anomalies par l’analyse de la qualité des données. Elle montrera comment ces recherches ont évolué vers une approche plus transversale, mobilisant les sciences des données au service des enjeux du secteur maritime dans le cadre de ses fonctions actuelles de Chargé de recherche du Développement Durable à l’École Nationale Supérieure Maritime. -
10:30 : coffee break
-
11:00 : Convergence entre méthodes formelles et LLMs pour la conception de systèmes critiques, par Bastien Sultan
L’ingénierie dirigée par les modèles (MDE) est une approche couramment utilisée dans la conception de (sous-)systèmes critiques, où ses outils et méthodes permettent de gérer la complexité tout en exprimant les architectures et propriétés à satisfaire à travers des artefacts formels pouvant être utilisés pour la simulation ou la preuve mathématique de conformité. Le cycle de conception d’un système impliquant des modifications incrémentales de son architecture, des mises à jour des modèles, de l’expression des propriétés et des preuves sont régulièrement nécessaires et doivent maintenir la cohérence de l’ensemble des artefacts formels. Du fait de leur polyvalence, les LLMs offrent un moteur pertinent pour ces trois tâches : (1) pour la suggestion de modifications permettant d’améliorer l’alignement sémantique entre les modèles et la spécification du système ; (2) pour la mise à jour des propriétés après évolution des modèles, et (3) pour la détection et la correction d’incohérences difficilement détectables par des approches algorithmiques. Le caractère stochastique des LLMs ne pouvant toutefois pas offrir de garantie d’exactitude à leurs sorties, des filtres doivent être déployés afin de les borner et de les raffiner itérativement : les formalismes et outils utilisés en MDE peuvent ici encore jouer ce rôle. Cette présentation explorera ainsi comment faire jouer de concert MDE formel et LLMs permet de soutenir la conception de systèmes critiques, et présentera une instantiation outillée de bout-en-bout, au sein de l’outil TTool développé à Télécom Paris, des trois tâches susmentionnées. -
11:30 : Quelques contributions de génération de données réalistes pour la détection d’anomalies dans les systèmes cybernétiques navals, par Clet Boudehenn
Quel que soit le domaine, la Détection d’Anomalies est l’une des thématiques scientifiques les plus importantes de ces dernières décennies, d’autant plus quand elle concerne des systèmes critiques. En Cybersécurité, on parle plus précisément de Détection d’Intrusion. Dans cette présentation, on tentera de montrer en quoi la transformation numérique globale des systèmes cybernétiques navals fait de la Détection d’Intrusion un enjeux majeur de premier plan. Et si bénéficier de données réalistes permet de lutter efficacement contre les cyberattaques, on montera pourquoi et comment nous avions proposé d’en générer nous-mêmes, avec un œil de chercheur orienté vers l’opérationnel. -
12h00 : Déjeuner et session posters
-
13:30 : Introduction par les partenaires industriels
-
14:00 : Maritime Cyber Situational Awareness : utilisation d’un jeu de données d’incidentologie maritime pour renforcer la protection, la détection et la résilience du secteur maritime , par Olivier Jacq
Les travaux inédits d’incidentologie initiés lors de l’état de l’art de la thèse se poursuivent aujourd’hui pour permettre un suivi continu des incidents cyber maritimes publics sur l’ensemble du secteur. La présentation s’appuiera sur les statistiques actuelles pour caractériser la menace (qui, quoi, comment, pourquoi) et illustrer l’apport durable d’une approche fondée sur les faits, au service de la protection, de la détection et de la résilience maritimes. -
14:30 : La vulnérabilité humaine dans les SoSTS, par Paul Perrotin
Concevoir un système de systèmes socio-techniques sûrs suppose de traiter l’opérateur humain comme un constituant à part entière, et non comme un simple usager du système technique. Ces travaux de doctorat et de postdoctorat proposent une méthode de modélisation de l’architecture des systèmes de sécurité socio-technique (SoSTS) et de l’opérateur pour évaluer leur vulnérabilité à des attaques informatiques et leurs propagations dans l’architecture. Cette estimation repose notamment sur un réseau bayésien dont la structure dérive directement de règles d’influence extraites des sciences humaines et sociales. -
15:00 : PAUSE
-
15:30 : Ma cryptographie au XXIe siècle - de l’eau salée et du post quantique, par Guillaume Bonnoron
Guillaume reviendra sur ses liens avec la cryptographie, qui ont commencé bien avant sa thèse et se poursuivent encore aujourd’hui dans l’entreprise où il travaille. Il expliquera ce qui l’a conduit à faire une thèse en cryptographie, ainsi que ce que ce travail lui apporte encore aujourd’hui. Il proposera enfin une mise en perspective des activités des entreprises dans le domaine de la cryptographie en 2026. -
16:00 : Exploitation de control flow et protection sur systèmes embarqués, par Etienne Louboutin
Après presque 20 ans de return-to-libc et des techniques d’exploitation dérivées, le ROP ou Return-Oriented Programming (programmation orientée retour) est toujours utilisé.
Il vous est proposé de faire un tour de cette technique, son fonctionnement, les protections disponibles et un exemple d’utilisation sur un PoC linux public. -
16:30 : Conclusion de la journée
Informations pratiques
Le jeudi 24 septembre 2026
A la CyberPlace, Cesson-Sévigné Rennes.
(1179 Avenue des Champs Blancs - 35510 Cesson-Sévigné)
Inscription obligatoire : https://grist.numerique.gouv.fr/o/docs/forms/ha4RwpEwSWjaXTM9yKrMEa/55