Retour sur la journée scientifique
30 Sep 2026
evenement,
recherche,
cybersécurité
maritime
Le 24 septembre 2026, la Chaire de cyberdéfense des systèmes navals a organisé, avec le concours du Pôle d’Excellence Cyber, à Cesson-Sévigné une journée scientifique consacrée à l’avancement de ses travaux. Docteurs, doctorants et partenaires industriels sont revenus sur 12 ans de recherches.
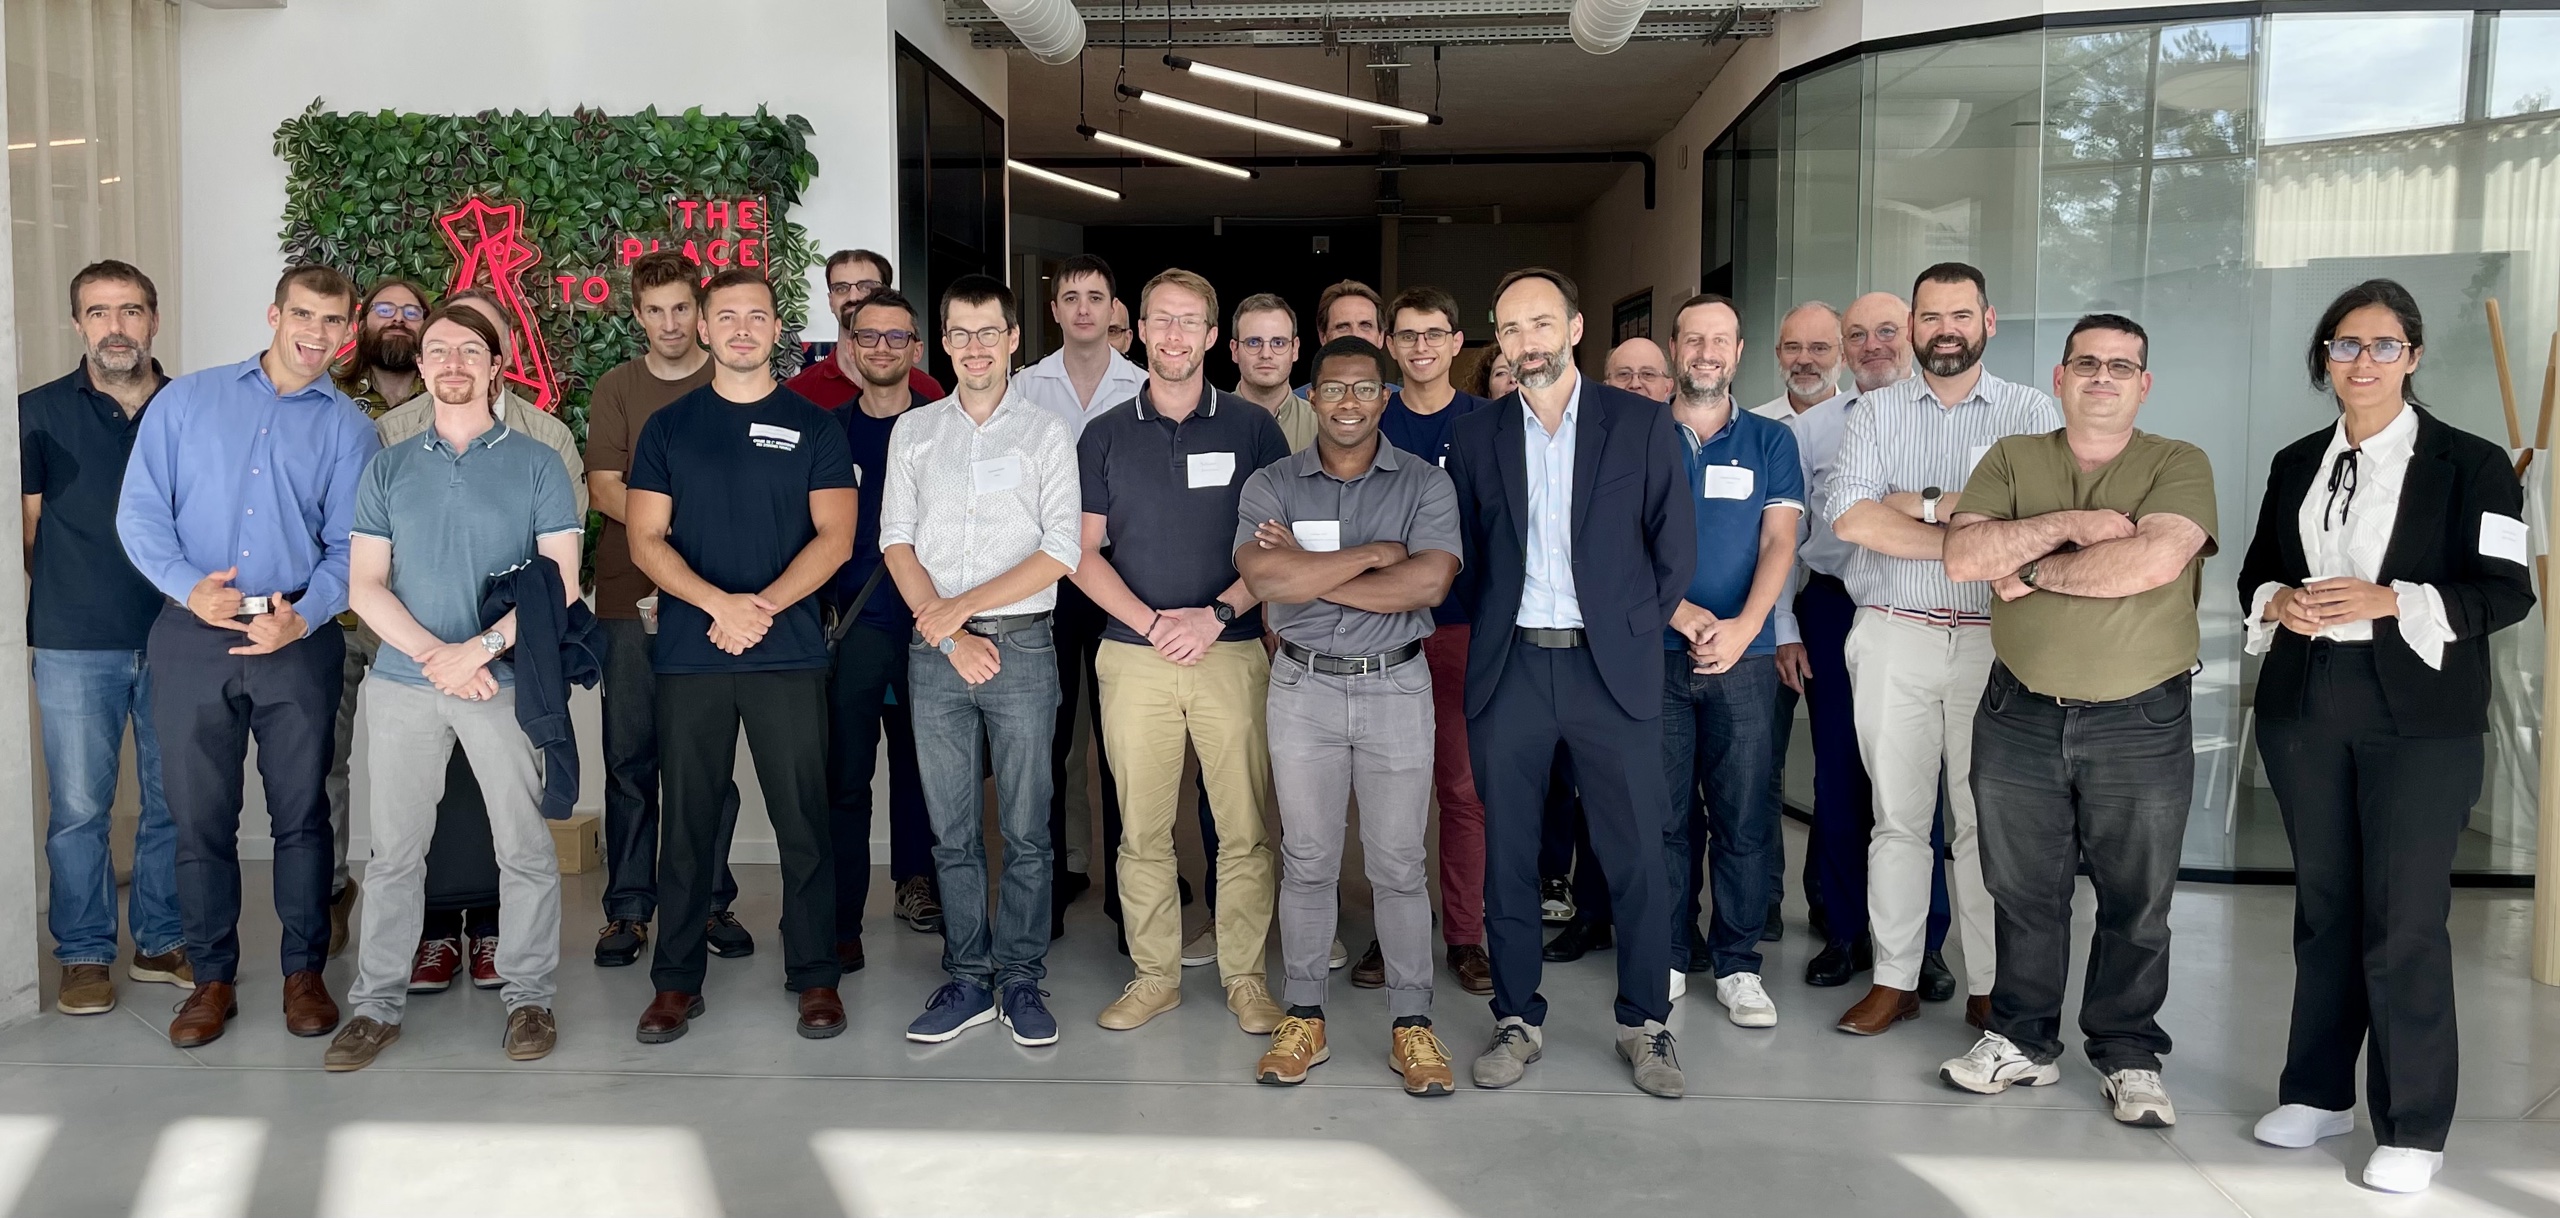
Ouverture : Présentation de la Chaire
Intervenants : David Brosset, enseignant-chercheur à l’École navale et titulaire de la chaire, et CF Jean-Baptiste Mençon, coordinateur cyber, État-major de la Marine
La journée s’est ouverte par une présentation de la Chaire, de ses missions et de son équipe. Créée en 2014, elle associe recherche académique, enseignement et sensibilisation afin de contribuer à la cybersécurité du monde maritime civil et militaire. La présentation a également rappelé son consortium académique et industriel, ses moyens de communication et son rayonnement scientifique.
Présentation de David Brosset :
Lors de son intervention, CF Jean-Baptiste Mençon a rappelé le rôle central de la cyberdéfense dans les opérations navales et l’importance de la chaire dans la préparation de la Marine aux enjeux numériques et aux ruptures technologiques :
« La cyberdéfense n’est pas un complément technique : c’est une composante essentielle de notre capacité à opérer en mer. »
De la qualité des données à une recherche multidisciplinaire
Intervenant : Pedro Merino Laso
Pedro Merino Laso a retracé les travaux conduits au sein de la Chaire sur la détection d’anomalies par l’analyse de la qualité des données. Sa présentation a montré comment cette recherche s’est élargie vers une approche multidisciplinaire, mobilisant les sciences des données au service des enjeux maritimes dans le cadre de ses fonctions actuelles à l’École nationale supérieure maritime.
Présentation :
Convergence entre méthodes formelles et LLM pour la conception de systèmes critiques
Intervenant : Bastien Sultan
Bastien Sultan a exploré comment les grands modèles de langage peuvent soutenir la conception de systèmes critiques fondée sur l’ingénierie dirigée par les modèles. Il a abordé leur usage pour suggérer des modifications, mettre à jour des propriétés et détecter des incohérences. Les méthodes formelles peuvent ensuite contribuer à encadrer et vérifier les résultats générés. La présentation évoquait également une mise en œuvre de ces approches dans l’outil TTool, développé à Télécom Paris.
Présentation :
Générer des données réalistes pour détecter les anomalies
Intervenant : Clet Boudehenn
Clet Boudehenn a présenté les enjeux de la détection d’intrusion dans les systèmes cybernétiques navals, où les données réalistes sont importantes pour étudier les anomalies et les attaques. Son intervention a expliqué l’intérêt de générer ces données, avec une approche de recherche tournée vers les besoins opérationnels.
Présentation :
Pitchs des doctorants et session posters
Intervenants : Doctorants de la Chaire
Les doctorants ont présenté leurs travaux lors de pitchs, puis les échanges se sont poursuivis autour des posters pendant le déjeuner. Ces deux temps ont permis de découvrir la diversité des sujets de recherche et de dialoguer directement avec celles et ceux qui les conduisent.
En savoir plus sur les doctorats en cours.
Interventions des partenaires industriels
Intervenants : Marc Pennamen, Thales SIX et Éric Weber, Naval Group
Les partenaires industriels ont apporté leur éclairage sur les enjeux de cybersécurité navale.
Marc Pennamen de Thales aborde notamment les enjeux pour l’avenir comme la confiance dynamique dans les échanges de données tactiques, la gestion des droits d’accès et des éléments cryptographiques, ainsi que des pistes telles que l’apprentissage fédéré pour la détection et la confidentialité différentielle.
Présentation Thales :
Du côté de Naval Group, Éric Weber a salué les 12 ans de la Chaire pionnière en cybersécurité navale. Il a également souligné l’extrême complexité sociotechnique des bâtiments militaires et la valorisation directe des travaux de recherche sur les systèmes déployés en mer. Face à des menaces étatiques accrues et à une intelligence artificielle qui abaisse la barrière technique des attaquants, la défense périmétrique ne suffit plus. Le nouveau paradigme repose désormais sur une résilience inspirée du Zero Trust, permettant d’isoler une zone compromise pour garantir, en toutes circonstances, la continuité de la mission opérationnelle.
Maritime Cyber Situational Awareness : exploiter les données d’incidentologie
Intervenant : Olivier Jacq
Olivier Jacq a présenté un jeu de données consacré aux incidents cyber maritimes publics, développé et enrichi dans le prolongement de ses travaux de thèse. Il a montré comment ce corpus peut contribuer à caractériser la menace et à soutenir la protection, la détection et la résilience du secteur. Il a également exposé les limites de l’exercice : sous-déclaration, absence de dénominateur pour rapporter les incidents à une population, différences de gravité et influence de l’évolution des méthodes de collecte sur la croissance du corpus.
Présentation :
La vulnérabilité humaine dans les systèmes socio-techniques
Intervenant : Paul Perrotin
Paul Perrotin a présenté des travaux qui considèrent l’opérateur humain comme une composante à part entière des systèmes socio-techniques de sécurité. Ils proposent une méthode pour modéliser l’architecture de ces systèmes et évaluer leur vulnérabilité aux attaques ainsi que leur propagation. L’approche s’appuie notamment sur un réseau bayésien construit à partir de règles d’influence issues des sciences humaines et sociales.
Présentation :
Ma cryptographie au XXIe siècle — De l’eau salée au post-quantique
Intervenant : Guillaume Bonnoron
Guillaume Bonnoron est revenu sur son itinéraire en cryptographie, depuis ses premières découvertes et sa formation à Télécom Bretagne jusqu’à ses travaux au sein de la Chaire Cyber Navale. Il a ensuite proposé deux éclairages : la place de la cryptographie dans une entreprise et les enjeux du post-quantique.
Présentation :
Exploitation du flot de contrôle et protection des systèmes embarqués
Intervenant : Étienne Louboutin
Étienne Louboutin a suivi les étapes qui conduisent du code source au binaire compilé, puis expliqué le principe du détournement du flot de contrôle et du ROP (Return-Oriented Programming). Il a illustré son propos par l’exemple d’une preuve de concept publique associée à la CVE-2026-46242, avant d’aborder les protections disponibles.
Présentation :
Conclusion
La journée scientifique a illustré la variété des travaux de la Chaire et les liens entre recherche académique, besoins opérationnels et expertise industrielle. Des échanges autour des données et des systèmes critiques à la prise en compte du facteur humain et des évolutions de la cryptographie, les interventions ont contribué à partager les pistes de recherche qui participent à la cybersécurité du monde maritime et industriel.
Remerciements
Tous les intervenants, docteurs, doctorants, partenaires industriels, encadrants académiques, l’équipe du Pôle d’Excellence Cyber et de CyberPlace.